Permessi del Sito
L'estensione ti dà un controllo granulare su cosa può fare ogni sito web. Scopri come i permessi per sito mantengono al sicuro le tue chiavi e i tuoi sat.
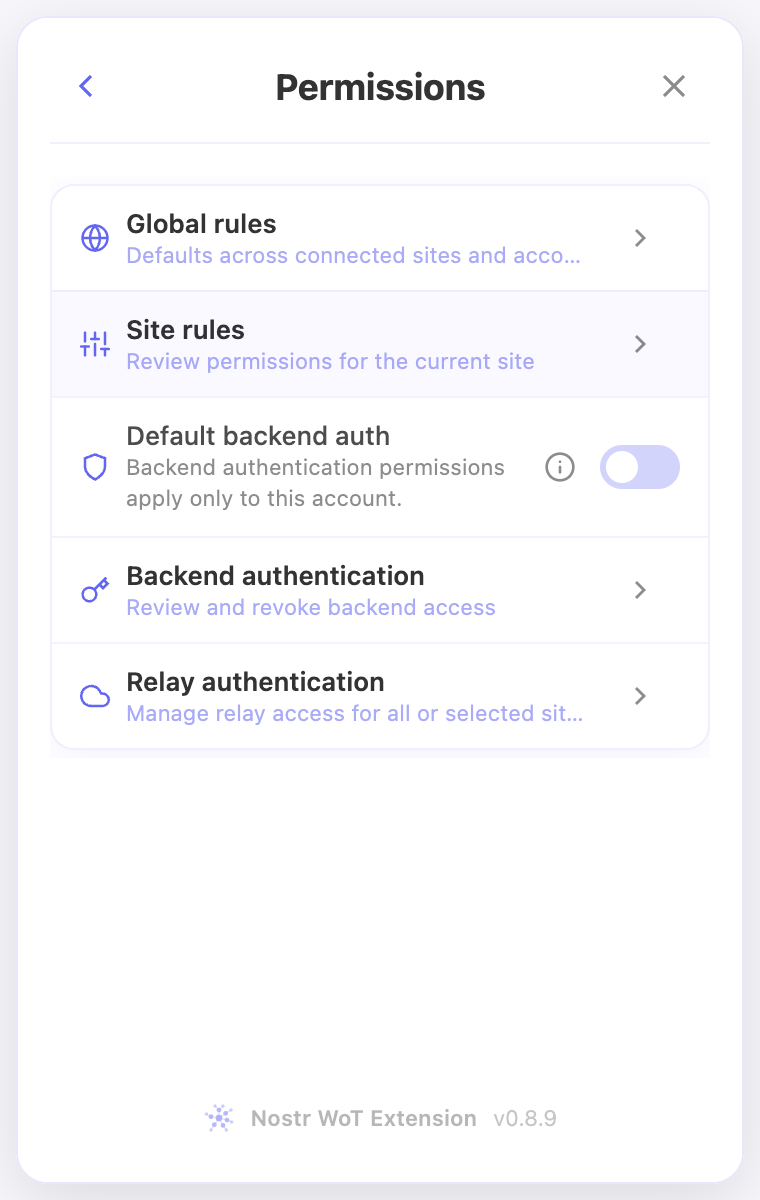
Consenso di connessione, regole di firma e permessi di autenticazione sono controlli distinti. Apri Permessi per l’account attivo.
Regole globali e sito attuale
Regole globali definisce valori predefiniti per siti collegati e account. Regole per sito apre la pagina della scheda attuale, non un elenco di siti salvati. Visita una pagina web se richiesto. Il collegamento di gestione permessi nella dashboard apre lo stesso editor.
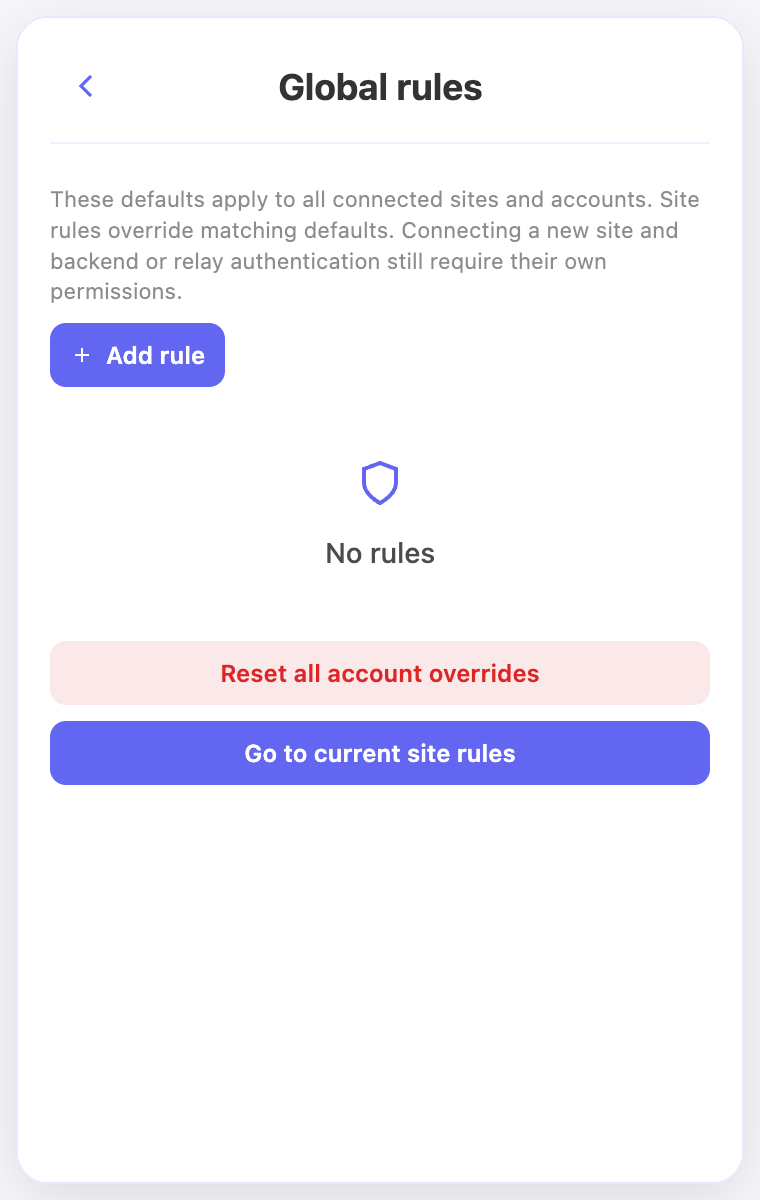
Regole globali precede Regole per sito nel menu. Aggiungi regola è a destra del nome del sito. Il pulsante Regole globali in basso apre i valori condivisi; Vai alle regole del sito attuale appare sotto il loro contenuto. Indietro torna a Permessi se sei entrato da quel menu.
Le righe grigie ereditano regole globali visibili; quelle colorate sono eccezioni per account e sito. Modificare una regola ereditata crea un’eccezione; usare il valore ereditato la rimuove. Le vecchie regole condivise migrano una volta; scelte diverse per sito restano eccezioni visibili.
Modificare o ripristinare
Aggiungi un’azione con Consenti, Nega o Chiedi. Un’eccezione sostituisce la regola globale corrispondente. Un rifiuto più ampio può ancora valere e va modificato separatamente. Le regole riguardano chiavi pubbliche, tipi di eventi e cifratura; non collegano nuovi siti né sostituiscono l’autenticazione backend o relay.
Ripristinare le eccezioni del sito richiede conferma, elimina quelle dell’account attivo e mantiene aperto l’editor con le sole globali in grigio. Questo può riattivare un permesso globale. Ripristinare tutte le eccezioni degli account nelle Regole globali richiede conferma e conserva le globali. I permessi di autenticazione restano separati.
Un sito attuale rifiutato apre l’editor della durata: una settimana, un mese, un anno o per sempre. Rimuovere il rifiuto permette nuove richieste; non collega né autorizza il sito.
Esaminare le richieste
Approva una volta e Nega risolvono la richiesta attuale, non l’intera sessione del browser. Le frecce offrono decisioni salvate. Nei gruppi scegli quali richieste approvare o nega il gruppo visualizzato. Richieste nuove o non selezionate non vengono incluse automaticamente.
La revisione descrive l’azione e mostra il contenuto delle note o anteprime supportate. L’icona del codice apre l’evento completo. I messaggi privati sono raggruppati per mittente quando possibile. Fare clic sul contenuto sfocato lo rivela localmente per 30 secondi, senza approvarne la consegna al sito.
Backend, relay e pagamenti
Autenticazione backend predefinita parte disattivata per account. Attivata permette NIP-98 ai siti collegati con la stessa origine HTTPS esatta o coppie verificate del registro. I rifiuti espliciti prevalgono. Autenticazione del backend mostra stato, regole e permessi espliciti. Le decisioni automatiche non creano righe. Vedi la guida backend.
Autenticazione relay gestisce app scelte o tutti i siti collegati per relay e account, separatamente dalla configurazione di lettura/scrittura. Vedi la guida relay.
I pagamenti Lightning conservano conferme, limiti e impostazioni automatiche. Consentire firme Nostr non permette pagamenti illimitati.
Nell’estensione
Le schermate mostrano l’interfaccia in inglese e account dimostrativi. Apri un’immagine per vederla a dimensione intera.
Video correlati
Questi video sono in inglese.