Escolha quais relays podem autenticar sua conta
Autorize um relay por site ou entre sites conectados, com controle por conta e revogação.
No Nostr WoT, conectar um site ou permitir assinaturas comuns não o autoriza a identificar você em qualquer relay. APIs HTTP seguem o guia de autenticação de backends.
Site e relay são partes diferentes
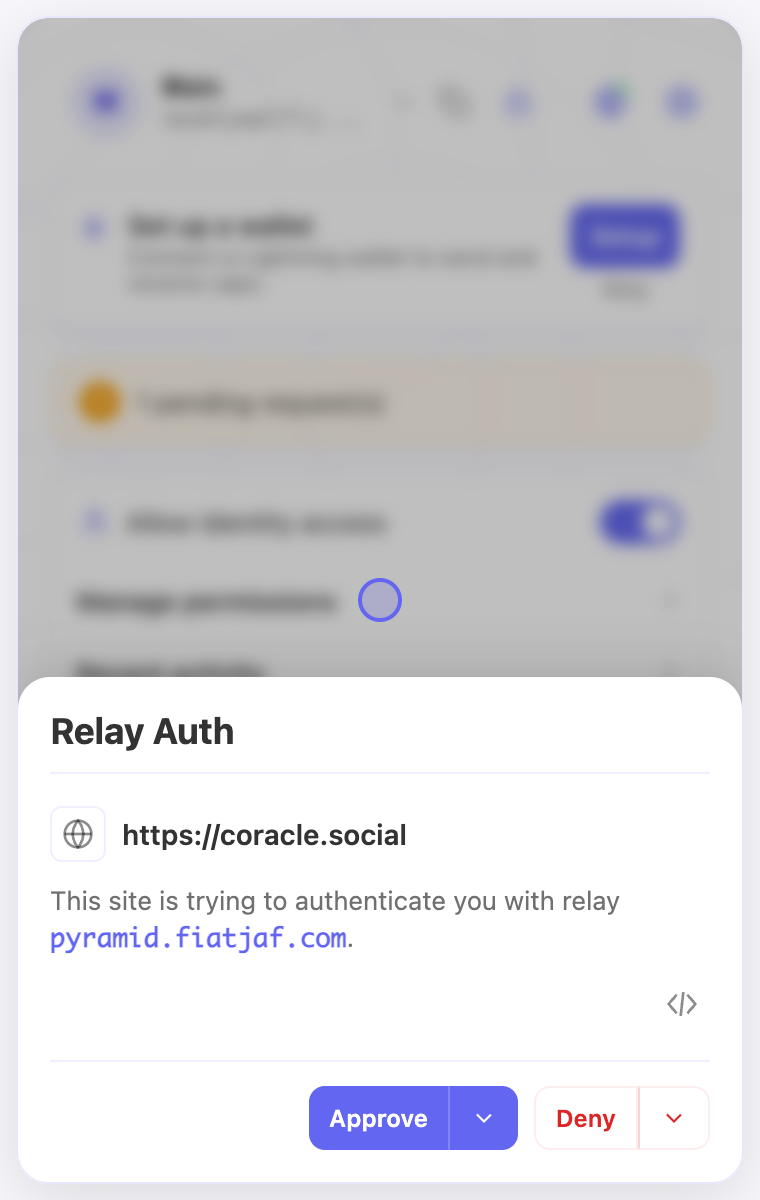
https://client.example pode se conectar a wss://relay.example. Relays independentes são normais. No NIP-42, o relay envia um desafio e o cliente pede um evento de autenticação assinado. A prova identifica sua chave pública, sem entregar a chave privada nem permitir outras assinaturas.
O diálogo mostra o site e o relay; o botão de código abre o evento completo. Autenticação de relay não tem método HTTP.
Escolha o alcance
| Opção | Alcance |
|---|---|
| Aprovar | O pedido atual |
| Aprovar sempre | Este site, esta conta e este relay |
| Sempre para todos os sites | Sites conectados com acesso à identidade, para esta conta e este relay |
| Negar | O pedido atual |
| Negar sempre | Recusa salva para este site, conta e relay |
As decisões persistentes ficam nas setas dos botões. O escopo usa a URL normalizada do relay, não apenas seu nome. Outra porta ou caminho não é autorizado automaticamente.
A opção para todos os sites evita repetir a autorização ao usar vários clientes no mesmo relay. Ela também pode valer para sites conectados depois. Não conecta novos sites, concede acesso à identidade, cobre outras contas, permite assinaturas comuns ou autoriza APIs HTTP. Uma recusa por site tem prioridade. Desativar acesso à identidade ou desconectar o site continua bloqueando a autenticação, inclusive com NIP-46.
Revisar e revogar permissões
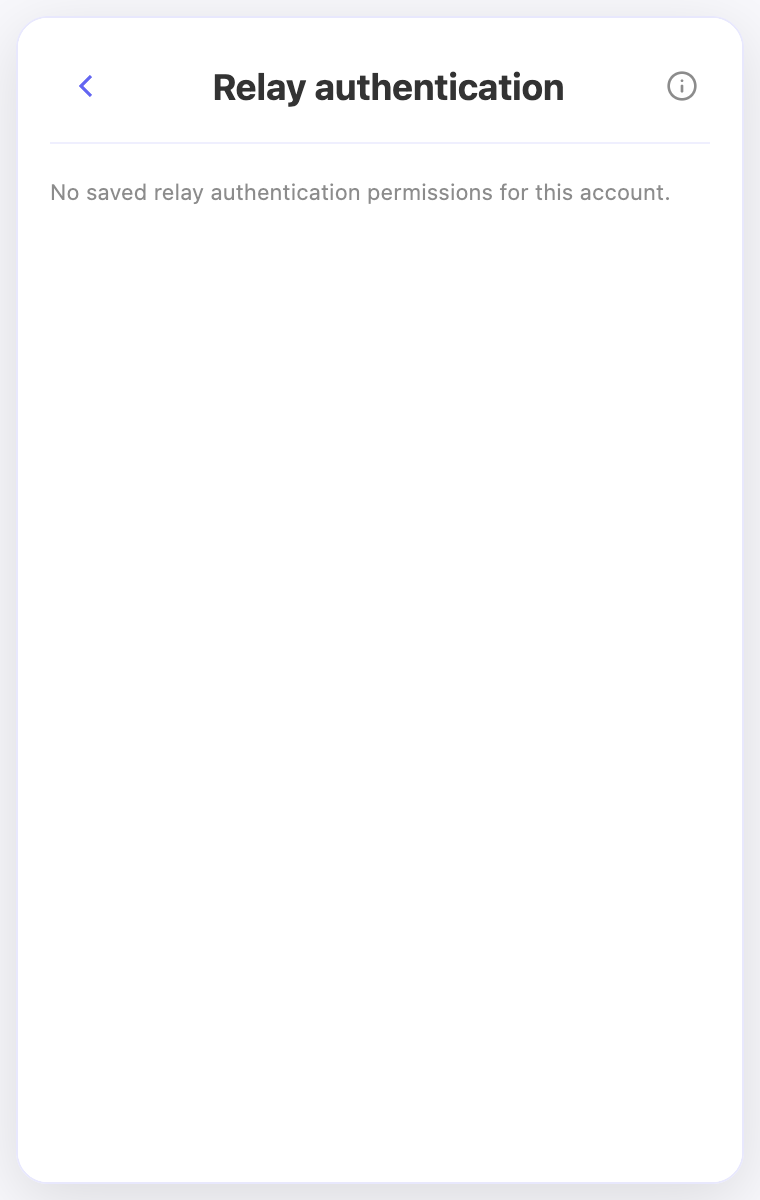
Abra Permissões → Autenticação de relays para a conta ativa. É uma tela com Voltar e informações, separada das configurações de leitura e escrita. Agrupa permissões por relay e mostra o número de sites aprovados ou o alcance para todos, com exceções negadas.
Abra um relay para selecionar apps conectados ou todos os sites conectados. Desmarcar um app no modo todos muda para a seleção explícita dos demais sites conectados não negados; sites futuros deixam de ser incluídos. Salvar uma seleção vazia remove todas as autorizações do relay preservando negativas. Selecionar explicitamente um site negado substitui a negativa; escolher todos preserva exceções. Apenas essa conta e esse relay mudam.
Desconectar um site remove seus próprios vínculos; uma permissão compartilhada continua disponível aos outros sites conectados. Excluir uma conta remove suas permissões. Revogar afeta assinaturas futuras, mas não fecha um WebSocket já autenticado: o cliente deve fechá-lo.
Verificações e limites
A origem vem do navegador e deve ser de um quadro principal verificado. Iframes, origens opacas ou inconsistentes e transportes inseguros são rejeitados, salvo exceções explícitas de loopback. A extensão verifica tags de relay e desafio, URL, conteúdo e validade temporal, inclusive depois de esperar aprovação ou desbloqueio. Permissões genéricas e aprovação em lote não ignoram esse consentimento. Trocar a conta invalida o trabalho anterior. Respostas NIP-46 precisam coincidir com o evento aprovado e a assinatura da conta esperada.
A extensão não controla o WebSocket do cliente. O relay deve validar assinatura, endereço, timestamp e desafio daquela conexão. O assinante não comprova como o cliente obteve o desafio nem impede todo encaminhamento.
Autenticar revela sua chave pública ao relay. Usar a mesma conta em vários clientes pode vincular essas conexões. Use contas separadas ou permissões menores quando essa distinção importar. CORS não substitui a validação da conexão ou o controle por conta, site e destino.
Veja as regras de permissões e os testes.
Na extensão
As capturas mostram a interface em inglês e contas de demonstração. Abra uma imagem para vê-la em tamanho completo.
Vídeos relacionados
Estes vídeos estão em inglês.