Choisissez les relais qui peuvent authentifier votre compte
Autorisez un relais par site ou pour les sites connectés, puis contrôlez et révoquez ces permissions.
Avec Nostr WoT, connecter un site ou autoriser des signatures ordinaires ne lui permet pas de vous identifier auprès de tous les relais. Les API HTTP ont un guide distinct.
Site et relais sont distincts
https://client.example peut se connecter à wss://relay.example. Avec NIP-42, le relais envoie un défi et le client demande un événement d’authentification signé. La preuve révèle la clé publique, sans communiquer la clé privée ni autoriser d’autres signatures.
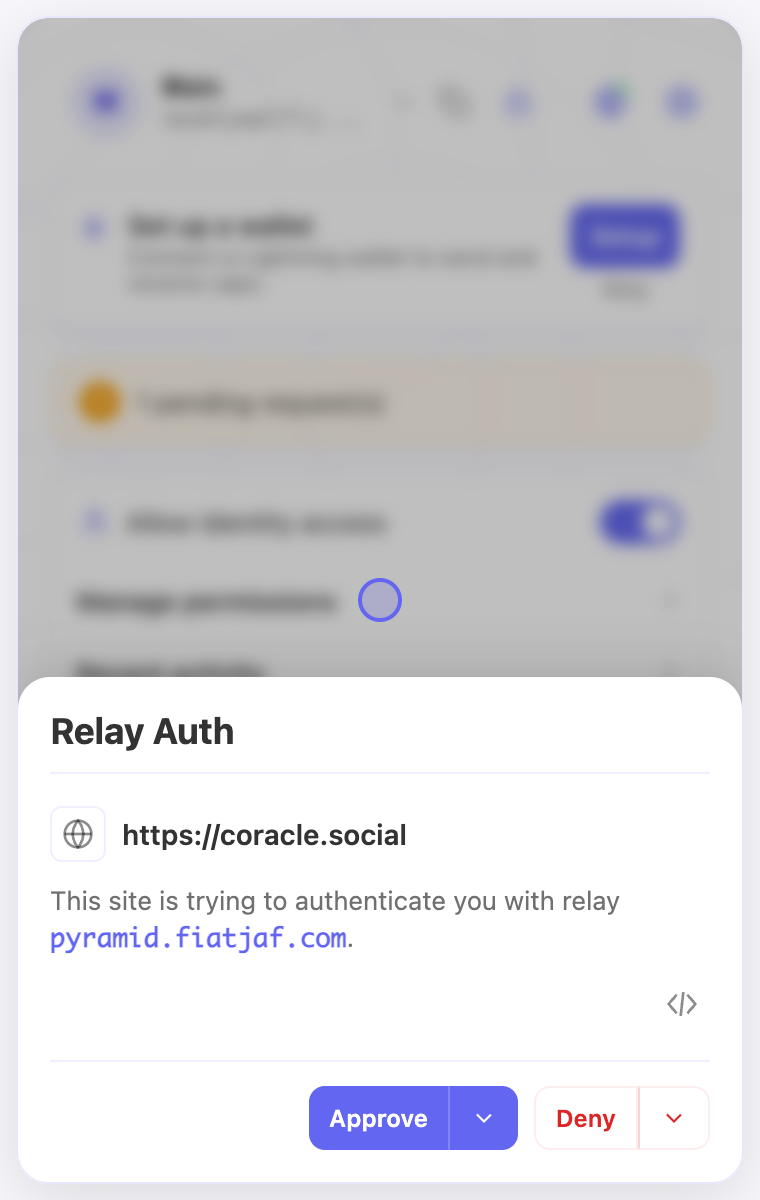
Le dialogue nomme le site et le relais. Le bouton de code affiche l’événement complet. Cette authentification n’a pas de méthode HTTP.
Choisissez la portée
| Choix | Autorisation |
|---|---|
| Approuver | La demande actuelle |
| Toujours approuver | Ce site, ce compte et ce relais |
| Toujours pour tous les sites | Les sites connectés ayant accès à l’identité, pour ce compte et ce relais |
| Refuser | La demande actuelle |
| Toujours refuser | Refus mémorisé pour ce site, ce compte et ce relais |
Les décisions mémorisées se trouvent dans les menus fléchés. La portée utilise l’URL normalisée du relais, pas seulement son nom : un autre chemin ou port n’est pas automatiquement couvert.
L’option pour tous les sites évite une autorisation répétée avec plusieurs clients et peut concerner des sites connectés ultérieurement. Elle ne connecte aucun nouveau site, n’accorde pas l’accès à l’identité, ne couvre pas d’autres comptes, signatures ordinaires ou backends HTTP. Un refus spécifique au site est prioritaire. Désactiver son accès à l’identité ou le déconnecter bloque toujours l’authentification, y compris avec NIP-46.
Examiner et révoquer les permissions
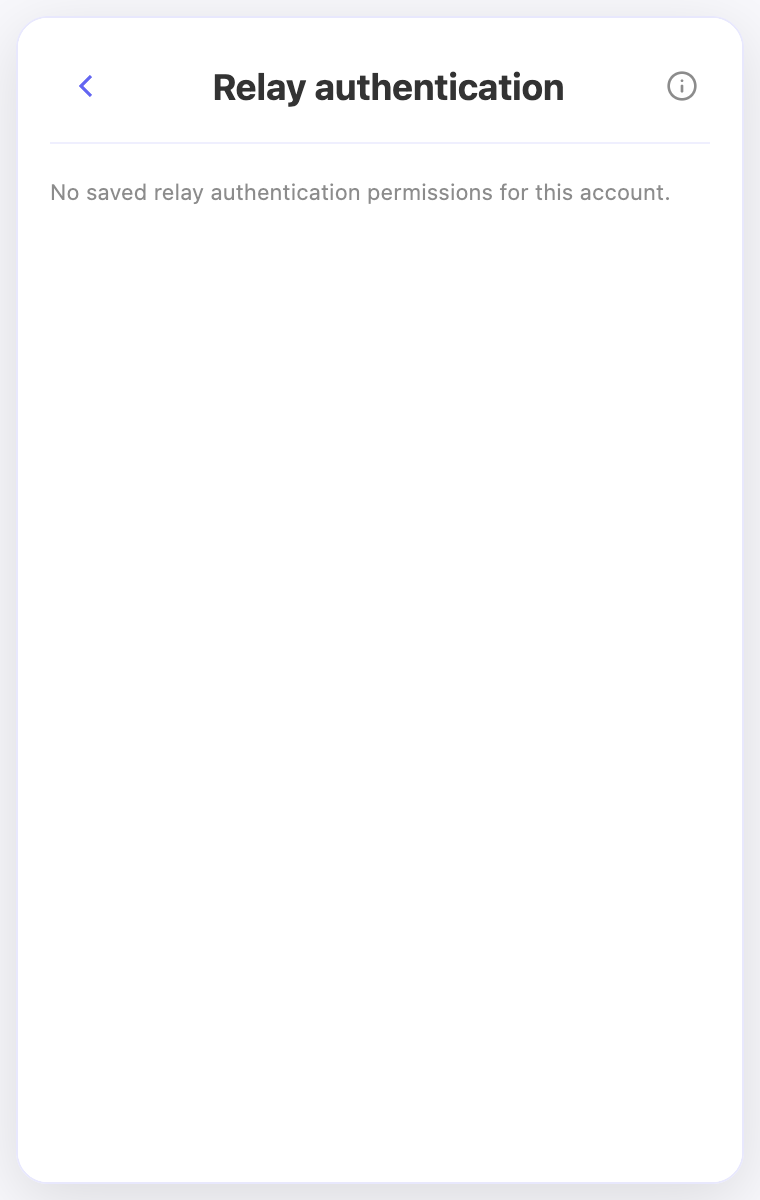
Ouvrez Permissions → Authentification des relais pour le compte actif. Cet écran dispose d’un retour et d’une icône d’information, séparément des réglages de lecture et d’écriture. Les autorisations sont regroupées par relais, avec le nombre de sites approuvés ou la portée globale et ses refus particuliers.
Ouvrez un relais pour choisir des applications connectées ou tous les sites connectés. Décocher une application en mode global passe à une sélection explicite des autres sites connectés non refusés ; les futurs sites ne sont plus inclus. Enregistrer une sélection vide supprime les autorisations de ce relais en conservant les refus. Sélectionner un site refusé remplace son refus ; choisir tous les sites conserve les exceptions. Seuls ce compte et ce relais changent.
Déconnecter un site supprime ses autorisations particulières ; une autorisation partagée reste utilisable par les autres sites connectés. Supprimer le compte efface ses autorisations. La révocation affecte les futures signatures mais ne ferme pas un WebSocket déjà authentifié : le client doit le fermer.
Vérifications et limites
L’extension exige une origine fournie par le navigateur et un cadre principal vérifié. Elle refuse les iframes, origines opaques ou incohérentes et transports non sécurisés, hors exceptions explicites de loopback. Elle vérifie les tags de relais et défi, l’URL, le contenu et la fraîcheur, également après attente. Les permissions générales et l’approbation groupée ne contournent pas ce consentement. Changer de compte invalide les demandes précédentes. NIP-46 doit retourner exactement l’événement approuvé signé par le compte attendu.
L’extension ne contrôle pas le WebSocket du client. Le relais doit vérifier signature, adresse, fraîcheur et défi de la connexion. Le signataire ne prouve pas comment le client a obtenu le défi et ne bloque pas tout transfert.
La même clé publique peut relier vos connexions entre clients auprès d’un relais. Utilisez des comptes séparés ou des autorisations plus étroites si nécessaire. CORS ne remplace pas la validation de connexion et les limites par compte, site et destination.
Voir les règles de permissions et les tests.
Dans l’extension
Les captures montrent l’interface en anglais et des comptes de démonstration. Ouvrez une image pour la voir en taille réelle.
Vidéos associées
Ces vidéos sont en anglais.